

21.943,99 € 10,99 € Versandkosten Gesamt 21.954,98 €

Hervorgehoben
|
|
21.943,99 € |
Zum Shop
|
| ALLE WEBSHOPS VERGLEICHEN (1) | ||
 Beschreibung
Webshops vergleichen (1)
21.943,99 € 10,99 € Versandkosten Gesamt 21.954,98 €
Shops mit anderen Größen
Beschreibung
(1)
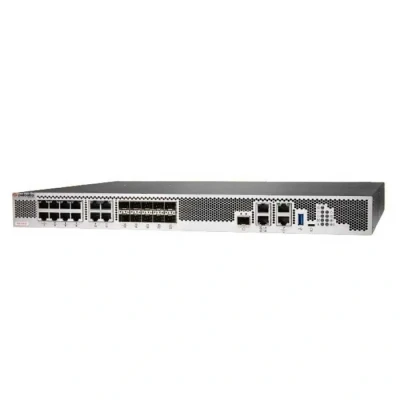
Palo Alto Pa-1420 Firewall-router. EU-SteckerDie Palo Alto Networks PA-1400 Next-Generation Firewalls mit ML-Technologie, einschließlich der PA-1420, sind für eine sichere Konnektivität von Unternehmensfilialen und mittelständischen Unternehmen konzipiert.Das Steuerelement der PA-1400-Serie ist PAN-OS, dieselbe Software, die alle Palo Alto Networks NGFWs antreibt.PAN-OS klassifiziert nativ den gesamten Datenverkehr, einschließlich Anwendungen, Bedrohungen und Inhalten, und verknüpft diesen Datenverkehr dann mit dem Benutzer, unabhängig von Standort oder Gerätetyp.Anwendung, Inhalt und Benutzer – mit anderen Worten, die Elemente, die Ihr Unternehmen antreiben – bilden die Grundlage Ihrer Sicherheitsrichtlinien, verbessern Ihre Sicherheitslage und reduzieren die Reaktionszeit auf Vorfälle.ML-gestützte Next-Generation Firewalls:- Integriert maschinelles Lernen (ML) im Kern der Firewall, um signaturlose Inline-Angriffsabwehr gegen dateibasierte Angriffe zu bieten und gleichzeitig nie zuvor gesehene Phishing-Versuche zu identifizieren und sofort zu stoppen.Es nutzt cloudbasierte ML-Prozesse, um Signatur- und Anweisungsaktualisierungen mit null Verzögerung an die NGFW zu liefern.Es verwendet Verhaltensanalysen, um Internet-of-Things (IoT)-Geräte zu erkennen und Richtlinienempfehlungen auszusprechen.Cloud-Service und nativ in die NGFW integriert.Es automatisiert Richtlinienempfehlungen, die Zeit sparen und die Wahrscheinlichkeit menschlicher Fehler reduzieren.Identifiziert und kategorisiert alle Anwendungen, auf allen Ports, jederzeit, mit vollständiger Layer-7-Inspektion:- Identifiziert die Anwendungen, die Ihr Netzwerk durchlaufen, unabhängig von Port, Protokoll, Ausweichtechniken oder Verschlüsselung (TLS/SSL).Es entdeckt und steuert Anwendungen automatisch, um mit der Explosion von SaaS Schritt zu halten, mit dem SaaS Security-Abonnement.Es verwendet die Anwendung, nicht den Port, als Grundlage für alle Ihre sicheren Aktivierungsrichtlinien – zulassen, verweigern, planen, inspizieren und Traffic Shaping anwenden.Es bietet die Möglichkeit, benutzerdefinierte App-ID-Tags für Ihre eigenen Anwendungen zu erstellen oder die Entwicklung von App-IDs für Palo Alto Networks-Anwendungen anzufordern.Es identifiziert alle Nutzdaten innerhalb der Anwendung, um bösartige Dateien zu blockieren und Versuche zur Datenexfiltration zu vereiteln.Es erstellt Standard- und benutzerdefinierte Anwendungsnutzungsberichte, einschließlich Software-as-a-Service (SaaS)-Berichte, die Einblicke in den gesamten autorisierten und nicht autorisierten SaaS-Verkehr in Ihrem Netzwerk bieten.Es ermöglicht die sichere Migration von Legacy-Layer-4-Regelsätzen zu App-ID-basierten Regeln mit dem integrierten Policy Optimizer, was Ihnen einen sichereren und einfacher zu verwaltenden Regelsatz verschafft.Wendet Sicherheit auf Benutzer überall, auf jedem Gerät an, während Richtlinien basierend auf Benutzeraktivität zugeschnitten werden:- Ermöglicht benutzerspezifische und gruppenbasierte Sichtbarkeit, Sicherheitsrichtlinien, Berichterstattung und Forensik, nicht nur IP-Adressen.Es integriert sich nahtlos mit einer Vielzahl von Repositories, um Benutzerinformationen zu nutzen:Drahtlose LAN-Controller, VPNs, Verzeichnisserver, SIEMs, Proxys usw.Es ermöglicht Ihnen, dynamische Benutzergruppen (DUGs) auf der Firewall zu definieren, um Sicherheitsmaßnahmen basierend auf der Zeit zu ergreifen, ohne auf die Anwendung von Änderungen in Benutzerverzeichnissen warten zu müssen.Es erzwingt konsistente Richtlinien unabhängig vom Standort und den Geräten des Benutzers.Es verhindert die Preisgabe von Unternehmensanmeldedaten auf Websites Dritter und verhindert die Wiederverwendung gestohlener Anmeldedaten durch die Ermöglichung von Multi-Faktor-Authentifizierung (MFA) auf Netzwerkebene für jede Anwendung ohne Anwendungsänderungen.Es bietet dynamische Sicherheitsmaßnahmen basierend auf dem Benutzerverhalten, um verdächtige oder bösartige Benutzer einzuschränken.Stoppt bösartige Aktivitäten, die im verschlüsselten Datenverkehr versteckt sind:- Inspiziert und erzwingt Richtlinien für TLS/SSL-verschlüsselten Datenverkehr, sowohl eingehend als auch ausgehend, selbst für Datenverkehr, der TLS 1.3 und HTTP/2 verwendet.Es bietet breite Einblicke in TLS-Datenverkehr, wie z. B. das Volumen des verschlüsselten Datenverkehrs, TLS/SSL-Versionen, Cipher Suites usw., ohne Entschlüsselung.Es ermöglicht die Kontrolle über die Verwendung von Legacy-TLS-Protokollen, unsicheren Ciphern und falsch konfigurierten Zertifikaten zur Risikominderung.Es erleichtert die Entschlüsselungsbereitstellung und ermöglicht die Verwendung von integrierten Protokollen zur Fehlerbehebung, z. B. für Anwendungen mit blockierten Zertifikaten.Es ermöglicht Ihnen, die Entschlüsselung flexibel basierend auf URL-Kategorie, Quell- und Zielzone, Richtung, Benutzer, Benutzergruppe, Gerät und Port zu aktivieren oder zu deaktivieren, zu Datenschutz- und Compliance-Zwecken.Es ermöglicht Ihnen, eine Kopie des entschlüsselten Datenverkehrs von der Firewall zu erstellen und an Tools zur Verkehrsdatenerfassung für Forensik-, historische Zwecke oder zur Verhinderung von Datenverlust (DLP) zu senden.Es ermöglicht Ihnen, mit dem Network Packet Broker intelligent den gesamten Datenverkehr an Sicherheitstools von Drittanbietern weiterzuleiten, wodurch Ihre Netzwerkleistung optimiert und die Betriebskosten reduziert werden.Bietet zentralisierte Verwaltung und Sichtbarkeit:- Profitiert von zentralisierter Verwaltung, Konfiguration und Sichtbarkeit für mehrere verteilte Palo Alto Networks NGFWs (unabhängig von Standort oder Umfang) über Panorama Network Security Management in einer einheitlichen Benutzeroberfläche.Es optimiert die gemeinsame Konfiguration über Panorama mit Vorlagen und Gerätegruppen und skaliert die Protokollsammelfunktion, wenn der Bedarf an Protokollierung steigt.Es ermöglicht Benutzern durch das Application Command Center (ACC), tiefe Einblicke in den Netzwerkverkehr und Bedrohungen zu gewinnen.Maximieren Sie Ihre Sicherheitsinvestition und vermeiden Sie Geschäftsunterbrechungen mit AIOps:- Bietet fortlaufende Empfehlungen für Best Practices, die auf Ihre spezifische Bereitstellung zugeschnitten sind, um Ihre Sicherheitslage zu stärken und das Beste aus Ihrer Sicherheitsinvestition herauszuholen.Es prognostiziert intelligent den Zustand, die Leistung und die Kapazitätsprobleme der Firewall basierend auf ML-Analysen erweiterter Telemetriedaten.Es liefert umsetzbare Erkenntnisse zur Behebung antizipierter Unterbrechungen.Native Web-Proxy-Kompatibilität für Next-Generation Firewall:- Fähigkeit, Firewall und Proxy auf einer einzigen Plattform zu konsolidieren, während die Funktionen über eine zentrale Verwaltungsplattform verwaltet werden, um Richtlinien zu erstellen.Möglichkeit zur Unterstützung von explizitem Proxy über PAC-Dateien und auch transparentem Proxy.Expliziter Proxy kann bei Nicht-Standard-Routenarchitekturen mit On-Premises-Proxy-Bereitstellungen hilfreich sein.Expliziter Proxy unterstützt Kerberos- und SAML-Authentifizierung:- Die Konfiguration des transparenten Proxys wird vereinfacht, ohne dass WCCP oder Authentifizierung erforderlich sind.Es erkennt und verhindert fortgeschrittene Bedrohungen mit cloudbasierten Sicherheitsdiensten.Heutige ausgeklügelte Cyberangriffe können in 30 Minuten 45.000 Varianten generieren, indem sie mehrere Bedrohungsvektoren und fortschrittliche Techniken verwenden, um bösartige Nutzlasten einzuschleusen.Bietet einen Single-Pass-Ansatz zur Paketverarbeitung mit Single-Pass-Architektur:- Führt Netzwerkkonfiguration, Richtlinienabgleich, Durchsetzung und Dekodierung sowie Signaturabgleich für alle Bedrohungen und Inhalte in einem einzigen Durchlauf aus.Reduziert signifikant den Verarbeitungsaufwand, der erforderlich ist, um mehrere Funktionen auf einem Sicherheitsgerät auszuführen.Es vermeidet die Einführung von Latenz, indem der Datenverkehr für alle Signaturen in einem einzigen Durchlauf unter Verwendung eines einheitlichen, Flow-basierten Signaturabgleichs inspiziert wird.Es ermöglicht eine konsistente und vorhersehbare Leistung, wenn Sicherheitssubskriptionen aktiviert sind.Ermöglicht SD-WAN-Funktionalität:- Ermöglicht die einfache Einführung von SD-WAN durch einfaches Aktivieren auf Ihren bestehenden Firewalls.Es ermöglicht die sichere Bereitstellung von SD-WAN, das nativ in branchenführende Sicherheit integriert ist.Es bietet ein außergewöhnliches Endbenutzererlebnis, indem Latenz, Jitter und Paketverlust minimiert werden.Spezifikationen:Allgemein:- Tiefe:35.9 cm - Breite:43.6 cm - Höhe:4.32 cm - Gerätetyp:Sicherheits-Appliance - Höhe (Rack-Einheiten):1U - Gewicht:7.03 kg Erweiterung / Konnektivität:Schnittstellen:- 4x1000Base-T - RJ-45 - 4x1/2.5/5GBase-T - RJ-45 - 4x1/2.5/5GBase-T (PoE) - RJ-45 - 2 x Ethernet 1000 - SFP - 8x1Gb Ethernet/10Gb Ethernet - SFP/SFP+ - 1x1000Base-T (Management) - RJ-45 - 1x10Gb Ethernet (HA) - 1 x Konsole - RJ-45 - 1 x USB - 1 x Konsole - micro-USB Herstellergarantie:- Service & Support:Eingeschränkte Garantie - 1 Jahr Diverses:- MTBF (mittlere Zeit zwischen Ausfällen):24 Jahre - Konforme Standards:cTUVus, CB, FCC Klasse A zertifiziert, VCCI Klasse A Netzwerk:- Konforme Standards:IEEE 802.1Q, IEEE 802.3ad (LACP) - Konnektivitätstechnologie:Kabelgebunden - Rack-montierbar - Luftstromrichtung:- Front-to-back-Luftstrom Leistung:- Firewall-Durchsatz (HTTP):9.9 Gbit/s - Firewall-Durchsatz (Appmix):9.5 Gbit/s - Bedrohungsabwehr-Durchsatz (HTTP):5 Gbit/s - Bedrohungsabwehr-Durchsatz (Appmix):4.8 Gbit/s - VPN-Durchsatz (IPSec):6.5 Gbit/s Kapazität:- Maximale Sitzungen:1400000 - Neue Sitzungen pro Sekunde:140000 - VLAN-Tags pro Gerät:4094 - VLAN-Tags pro Schnittstelle:4094 - Virtuelle Systeme (Basis):1 - Virtuelle Systeme:6 - Datenverbindungsprotokoll:Ethernet, Fast Ethernet, Gigabit Ethernet, 2.5 Gigabit Ethernet, 5 Gigabit Ethernet, 10 Gigabit Ethernet - Routing-Protokoll:OSPFv2, OSPFv3, BGP, RIP, statisches IP-Routing, Policy-Based Routing (PBR),...
 Produktspezifikationen
| Marken | Palo Alto |
|---|---|
| EAN |
|
| Farbe |
|
| Größe |
|
| Geschlecht |
|
 Preis-Historie
Preise zuletzt aktualisiert am:
 Verwandte Ergebnisse


